كيف تكتشف رسائل التصيّد الإلكتروني وتتجنب الاحتيال
التصيّد الإلكتروني يجعلك تثق بطلب مزيف قبل أن تتحقق منه. معرفة علامات التحذير وما تفعله بعد الضغط على رابط مشبوه تحمي حساباتك.
في هذه الصفحة28
- ما المقصود برسالة التصيّد الإلكتروني؟
- 9 علامات تحذيرية في رسائل التصيّد والاحتيال
- 1. استعجال أو تهديد بعاقبة فورية
- 2. طلب معلومات حساسة
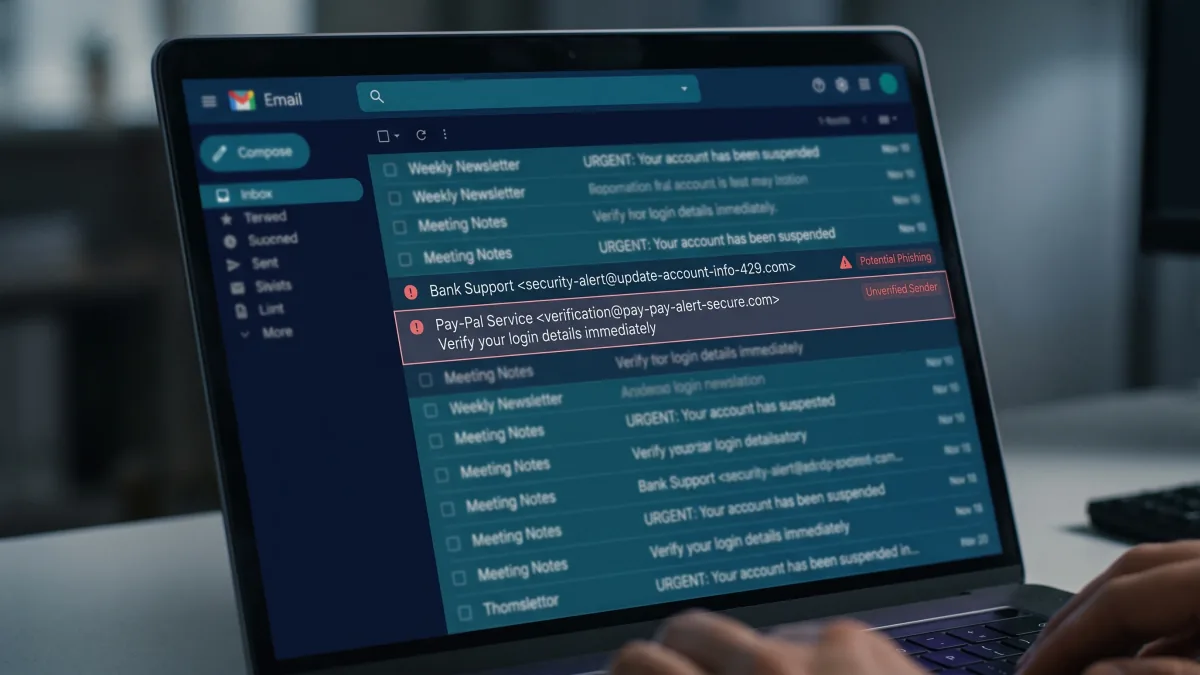
- 3. هوية المرسل غير مقنعة
- 4. الرابط يوجّه إلى موقع غير متوقع
- 5. مرفق أو تنزيل لم تتوقعه
- 6. عرض مغرٍ بشكل غير منطقي أو طلب دفع غريب
- 7. طلب نقل المحادثة أو إبقاء الأمر سرّيًا
- 8. الرسالة لا تتفق مع ما حدث فعلًا
- 9. الرسالة تتجاوز الخطوات المعتادة للخدمة
- كيف تفحص رابطًا مشبوهًا بأمان؟
- ماذا تفعل إذا وصلتك رسالة تصيّد؟
- ماذا تفعل إذا ضغطت على الرابط بالفعل؟
- إذا فتحت الصفحة ولم تدخل أي بيانات
- إذا أدخلت كلمة المرور أو رمز التحقق
- إذا أدخلت بيانات مصرفية أو معلومات دفع
- إذا نزّلت ملفًا أو ثبّتّ تطبيقًا
- كيف تقلل احتمال الوقوع في التصيّد الإلكتروني؟
- الأسئلة الشائعة
- هل يمكن أن تبدو رسالة التصيّد حقيقية تمامًا؟
- هل وجود HTTPS يعني أن الرابط آمن؟
- هل يجب فتح الرسالة المشبوهة للإبلاغ عنها؟
- ماذا لو ضغطت على الرابط لكنني لم أدخل كلمة المرور؟
- هل الأخطاء الإملائية دليل قاطع على التصيّد؟
- هل تمنع المصادقة الثنائية التصيّد الإلكتروني؟
- كيف أبلغ عن رسالة تصيّد؟
- الخلاصة
التصيّد الإلكتروني هو أسلوب احتيال ينتحل فيه المهاجم صفة شخص أو جهة موثوقة ليخدعك ويجعلك تكشف كلمة مرور، أو ترسل أموالًا، أو تدخل بياناتك في موقع مزيف، أو تفتح ملفًا ضارًا. وقد يصلك التصيّد عبر البريد الإلكتروني أو الرسائل النصية أو تطبيقات المحادثة أو وسائل التواصل الاجتماعي أو المكالمات الهاتفية أو حتى رمز QR. القاعدة الأهم هي ألّا تتصرف على عجل: توقّف، وتحقّق من الطلب عبر قناة مستقلة وموثوقة، ولا تستخدم الروابط أو أرقام الاتصال الموجودة في الرسالة المشبوهة.
ما المقصود برسالة التصيّد الإلكتروني؟
رسالة التصيّد هي رسالة تبدو حقيقية، لكنها تهدف إلى دفعك لاتخاذ إجراء يخدم المحتال. قد ينتحل المرسل صفة بنك، أو شركة شحن، أو جهة حكومية، أو جهة عملك، أو منصة تواصل اجتماعي، أو متجر إلكتروني، أو شخص تعرفه. وقد يكون الهدف سرقة كلمة المرور أو بيانات الدفع، أو جمع معلوماتك الشخصية، أو إقناعك بتحويل الأموال، أو تثبيت برمجية ضارة على جهازك.
ليس من الضروري أن تحتوي الرسالة الاحتيالية على أخطاء إملائية واضحة. فقد يقلّد المحتال شعار شركة حقيقية وتصميم رسائلها، أو يستخدم معلومات منشورة عنك ليجعل الرسالة مقنعة، أو يرد ضمن محادثة تبدو مألوفة. لذلك، لا تُعدّ سلامة اللغة أو وجود شعار رسمي دليلًا كافيًا على أن الرسالة حقيقية.
ومن أبرز أشكال التصيّد:
| العلامة | رسالة التصيّد الاحتيالية | الرسالة الرسمية الحقيقية | التصرف الآمن |
|---|---|---|---|
| عنوان المرسل | نطاق مقلّد بحروف متشابهة | النطاق الرسمي الموثق للشركة | افحص العنوان الكامل للمرسل |
| نبرة الاستعجال | تهديد بإيقاف الحساب خلال 24 ساعة | إشعار هادئ بدون ضغط نفسي | افتح التطبيق الرسمي مباشرة |
| الروابط والأزرار | رابط مختصر أو يوجه لموقع مختلف | رابط رسمي يطابق نطاق الخدمة | لا تدخل كلمة المرور من رابط بريد |
| المرفقات | ملف مضغوط أو صفحة HTML تطلب الدخول | إشعار بمراجعة الفاتورة داخل حسابك | تجاهل المرفق وتحقق من الحساب |
قد تختلف وسيلة الإرسال، لكن الفكرة واحدة: يريد المحتال أن تثق بالطلب قبل أن تتحقق منه بطريقة مستقلة.
9 علامات تحذيرية في رسائل التصيّد والاحتيال
1. استعجال أو تهديد بعاقبة فورية
قد تزعم الرسالة أن حسابك سيُغلق، أو أن عملية الدفع ستفشل، أو أن الشحنة ستُعاد، أو أن غرامة ستزداد ما لم تتصرف فورًا. الهدف هو منعك من التفكير والتحقق. قد ترسل الجهات الحقيقية إشعارات عاجلة أحيانًا، لذا لا يثبت الاستعجال وحده أن الرسالة احتيالية، لكنه سبب كافٍ للتحقق من مصدر مستقل.
2. طلب معلومات حساسة
تعامل بحذر شديد مع أي طلب غير متوقع لكلمة المرور، أو رمز التحقق لمرة واحدة، أو الرقم السري، أو بيانات البطاقة كاملة، أو مستندات الهوية. لا ترسل هذه المعلومات ردًا على الرسالة ولا تُدخلها في صفحة وصلتك عبر رابط غير متحقق منه. إذا زعمت الرسالة أنها من بنك أو خدمة تستخدمها، افتح التطبيق الرسمي أو اكتب عنوان الموقع الذي تعرفه بنفسك.
3. هوية المرسل غير مقنعة
افحص عنوان البريد الإلكتروني أو الحساب كاملًا، وليس اسم العرض أو الشعار أو صورة الملف الشخصي وحدها. انتبه للأخطاء الصغيرة في اسم المؤسسة أو النطاقات غير المعتادة. ومع ذلك، يمكن تزوير تفاصيل المرسل أو إظهارها بطريقة مضللة؛ لذلك فإن العنوان الذي يبدو مقنعًا لا يثبت وحده أن الرسالة أصلية.
4. الرابط يوجّه إلى موقع غير متوقع
على الكمبيوتر، يمكنك غالبًا تمرير مؤشر الفأرة فوق الرابط لمعاينة العنوان قبل فتحه. على الهاتف، لا تضغط على الرابط لمجرد فحصه؛ انتقل إلى الخدمة من تطبيقها الرسمي أو اكتب عنوانها المعروف يدويًا. انتبه إلى الروابط المختصرة، وأسماء النطاقات الغريبة، والعناوين الطويلة التي تضع اسم علامة موثوقة داخل نطاق مختلف.
على سبيل المثال، العنوان التوضيحي https://accounts.example.com.login-check.example.net/ يقع تحت النطاق example.net وليس example.com. هذا مثال تعليمي وليس موقع تسجيل دخول حقيقيًا. كذلك، فإن وجود https:// أو رمز القفل يعني أن الاتصال مشفّر، لكنه لا يثبت أن الموقع موثوق.
5. مرفق أو تنزيل لم تتوقعه
احذر من الفواتير أو مستندات الشحن أو الملفات المشتركة أو الأرشيفات التي تصلك دون توقع، خصوصًا إذا طلب المرسل تفعيل وحدات ماكرو أو تثبيت تطبيق أو تجاوز تحذير أمني. تحقّق من المرسل عبر وسيلة مستقلة قبل فتح الملف. لا تعطّل وسائل الحماية على جهازك لمجرد فتح مرفق غير متوقع.
6. عرض مغرٍ بشكل غير منطقي أو طلب دفع غريب
قد تُستخدم الجوائز الوهمية أو المبالغ المستردة أو فرص العمل أو الاستثمار أو الخصومات كطُعم. انتبه إذا طُلب منك دفع رسوم لاستلام جائزة، أو تحويل المال بسرعة، أو شراء بطاقات هدايا، أو إرسال عملات مشفّرة لحل مشكلة. تحقّق من العرض عبر الموقع الرسمي للجهة أو قناة دعم تعرفها مسبقًا.
7. طلب نقل المحادثة أو إبقاء الأمر سرّيًا
قد يطلب شخص ينتحل صفة مدير أو مورّد أو قريب أو موظف دعم الانتقال إلى رقم جديد، أو استخدام بريد شخصي، أو كتمان الطلب، أو تجاوز إجراءات الموافقة المعتادة. تحقّق من أي طلب غير مألوف يتعلق بالدفع أو صلاحيات الحساب عبر قناة ثانية موثوقة، واتبع الإجراءات المعتمدة في العمل.
8. الرسالة لا تتفق مع ما حدث فعلًا
اسأل نفسك: هل لدي حساب لدى هذه الجهة؟ هل طلبت إعادة تعيين كلمة المرور؟ هل طلبت هذه الشحنة أو توقعت هذا المرفق؟ إذا لم تكن قد بدأت الإجراء المذكور، فتحقّق قبل الرد. وقد يستخدم المحتالون معلومات حقيقية منشورة عنك، لذا فإن ذكر اسمك أو مكان عملك لا يجعل الرسالة أصلية تلقائيًا.
9. الرسالة تتجاوز الخطوات المعتادة للخدمة
احذر إذا طلبت منك الرسالة الابتعاد عن التطبيق الرسمي، أو تثبيت برنامج للتحكم عن بُعد، أو مشاركة رمز تسجيل الدخول، أو تجاهل تحذيرات المتصفح. إذا أقلقك إشعار أمني، افتح التطبيق أو الموقع الرسمي بنفسك وراجع حالة الحساب.
كيف تفحص رابطًا مشبوهًا بأمان؟
اتبع الخطوات التالية بدلًا من فتح الرابط للتجربة:
- لا تضغط عليه. لا تستخدم الرابط أو الزر أو رمز QR أو رقم الهاتف الموجود في الرسالة للتحقق من ادعائها.
- تحقّق من المرسل عبر قناة أخرى. استخدم جهة اتصال محفوظة، أو الرقم الموجود على بطاقتك المصرفية، أو التطبيق الرسمي، أو عنوان موقع تعرفه. لا تعتمد على رقم المتصل أو بيانات الاتصال داخل الرسالة المشبوهة.
- افحص العنوان الكامل إذا أمكن بأمان. على الكمبيوتر، مرّر المؤشر فوق الرابط لمعاينة عنوانه. تحقّق من النطاق الفعلي، لا من الكلمات المعروضة على الزر. إذا لم تتمكن من تحديد النطاق بثقة، فلا تتابع.
- انتقل إلى الموقع بنفسك. افتح تطبيق الجهة أو اكتب عنوانها المعروف يدويًا، ثم ابحث عن الإشعار داخل حسابك.
- لا تتجاهل تحذيرات الأمان. إذا حذّرك المتصفح أو مزود البريد أو جهازك، فلا تتجاوز التحذير. وحتى إذا لم تُظهر أداة فحص الروابط خطرًا، فهذا لا يضمن سلامة الرابط، خاصة المواقع الاحتيالية الجديدة أو الموجهة.
- أبلغ عن الرسالة ثم احذفها. استخدم أداة الإبلاغ عن التصيّد في خدمة البريد أو المحادثات، ثم احذف الرسالة عند الحاجة.
ماذا تفعل إذا وصلتك رسالة تصيّد؟
لا ترد على الرسالة ولا تضغط على روابطها ولا تحمّل مرفقاتها ولا تمسح رمز QR ولا تستخدم رابط إلغاء الاشتراك داخل رسالة تشك في أنها احتيالية. أبلغ عنها من خلال أداة الإبلاغ المدمجة في خدمة البريد أو المحادثات، ثم احذفها. وإذا بدت الرسالة وكأنها من بنك أو جهة عمل أو شركة شحن أو مؤسسة تتعامل معها، فتواصل مع المؤسسة عبر قناة تحققت منها بنفسك.
في Gmail، افتح الرسالة، ثم استخدم قائمة المزيد واختر الإبلاغ عن تصيّد احتيالي. قد تختلف عناصر الواجهة باختلاف الجهاز أو إصدار التطبيق. يساعد الإبلاغ مزود الخدمة على فحص الرسائل وتحسين أنظمة الحماية، لكنه لا يضمن منع كل رسالة مشابهة.
تختلف جهات الإبلاغ الرسمية حسب الدولة. في الولايات المتحدة، يمكن للمستهلكين الإبلاغ عن الاحتيال عبر موقع FTC ReportFraud.ftc.gov وإعادة توجيه رسائل التصيّد إلى مجموعة مكافحة التصيّد reportphishing@apwg.org. أما في الدول الأخرى، فاستخدم الجهة الوطنية المختصة بالجرائم الإلكترونية أو حماية المستهلك وقناة الإبلاغ الرسمية للمؤسسة التي يجري انتحال هويتها.
ماذا تفعل إذا ضغطت على الرابط بالفعل؟
لا يعني فتح الرابط بالضرورة أن جهازك أو حسابك قد اختُرق، لكن عليك تحديد ما حدث ثم اتخاذ الخطوة المناسبة.
إذا فتحت الصفحة ولم تدخل أي بيانات
أغلق الصفحة. لا تحمّل ملفات ولا تمنح الموقع أذونات أو موافقات. حدّث المتصفح ونظام التشغيل، وتحقق مما إذا كان قد تم تنزيل ملف. إذا شغّلت ملفًا أو ظهر تحذير أمني أو لاحظت سلوكًا غريبًا، فشغّل أدوات الحماية المتوفرة في نظام التشغيل أو برنامجًا أمنيًا موثوقًا.
إذا أدخلت كلمة المرور أو رمز التحقق
استخدم جهازًا موثوقًا وانتقل مباشرةً إلى الموقع الرسمي لتغيير كلمة المرور، دون استخدام رابط الرسالة. إذا كنت تستخدم كلمة المرور نفسها في خدمات أخرى، فغيّرها هناك أيضًا. سجّل الخروج من الجلسات الأخرى إذا كانت الخدمة تتيح ذلك، وراجع عمليات الدخول الحديثة وبيانات استرداد الحساب، وفعّل وسيلة مصادقة إضافية قوية مثل مفتاح المرور أو المصادقة متعددة العوامل.
إذا أدخلت بيانات مصرفية أو معلومات دفع
اتصل بالبنك أو مزود الدفع فورًا باستخدام الرقم الموجود على البطاقة أو التطبيق الرسمي. اسأل عما إذا كان ينبغي إيقاف البطاقة أو استبدالها أو مراقبتها، واعترض على أي عملية لم توافق عليها. تصرف بسرعة، لأن إجراءات الإبلاغ والحماية القانونية تختلف حسب الدولة ووسيلة الدفع.
إذا نزّلت ملفًا أو ثبّتّ تطبيقًا
لا تفتح الملف مرة أخرى. شغّل فحصًا أمنيًا باستخدام أداة موثوقة واتبع إرشادات الشركة المصنعة للجهاز. إذا منحت شخصًا غريبًا إمكانية التحكم عن بُعد أو ثبتّ برنامجًا بناءً على طلبه، أو اعتقدت أن الجهاز مخترق، فافصل اتصاله بالشبكة عندما يكون ذلك عمليًا واطلب الدعم الرسمي باستخدام جهاز موثوق آخر. لا تتصل برقم دعم يظهر في نافذة منبثقة مشبوهة.
كيف تقلل احتمال الوقوع في التصيّد الإلكتروني؟
الأسئلة الشائعة
هل يمكن أن تبدو رسالة التصيّد حقيقية تمامًا؟
نعم. قد تقلّد الرسالة شعار المؤسسة وصياغتها وتصميمها، أو تستخدم تفاصيل عنك لتبدو مقنعة. لا تحكم على الرسالة من مظهرها أو أخطائها الإملائية وحدها؛ تحقّق من هوية المرسل والطلب عبر قناة مستقلة.
هل وجود HTTPS يعني أن الرابط آمن؟
لا. تشفّر HTTPS الاتصال بين المتصفح والموقع، لكن المحتالين يستطيعون استخدامه أيضًا. تحقّق من النطاق الصحيح ومن أن الطلب نفسه مشروع.
هل يجب فتح الرسالة المشبوهة للإبلاغ عنها؟
قد تحتاج إلى تحديد الرسالة داخل خدمة البريد لاستخدام أداة الإبلاغ، لكن لا تضغط على روابطها ولا تفتح المرفقات ولا ترد عليها ولا تتبع تعليماتها. استخدم خيار الإبلاغ عن تصيّد احتيالي عندما يكون متاحًا.
ماذا لو ضغطت على الرابط لكنني لم أدخل كلمة المرور؟
أغلق الصفحة ولا تحمّل ملفات أو تمنح أذونات. حدّث البرامج وتحقق من وجود تنزيل، وشغّل فحصًا أمنيًا موثوقًا إذا فتحت ملفًا أو لاحظت سلوكًا مريبًا. إذا أدخلت بيانات، فاتبع خطوات حماية الحساب أو الدفع المذكورة أعلاه.
هل الأخطاء الإملائية دليل قاطع على التصيّد؟
لا. قد تكون الأخطاء علامة تحذير، لكن رسائل الاحتيال الحديثة قد تكون مكتوبة جيدًا. وفي المقابل، لا يثبت المظهر الاحترافي أن الرسالة حقيقية. تحقّق من الطلبات غير المتوقعة بشكل مستقل.
هل تمنع المصادقة الثنائية التصيّد الإلكتروني؟
ليست كل طرق المصادقة الثنائية قادرة على منع التصيّد. فقد يسرق المهاجم كلمة المرور ورمز التحقق الذي تكتبه في اللحظة نفسها. ومع ذلك، تضيف المصادقة متعددة العوامل طبقة حماية مهمة، بينما توفر مفاتيح المرور ومفاتيح الأمان المنفذة بطريقة صحيحة مقاومة أقوى للتصيّد.
كيف أبلغ عن رسالة تصيّد؟
استخدم أداة الإبلاغ في خدمة البريد أو المحادثات، وأبلغ المؤسسة التي يجري انتحال هويتها، وتواصل مع الجهة الوطنية المختصة بالجرائم الإلكترونية أو حماية المستهلك إذا لزم الأمر. تختلف قناة الإبلاغ الحكومية الصحيحة حسب الدولة.
الخلاصة
أفضل طريقة للتعامل مع رسالة مشبوهة هي التمهّل والتحقق منها عبر قناة مستقلة. افحص هوية المرسل، وتعامل بحذر مع الروابط والمرفقات غير المتوقعة، ولا تكشف كلمة مرور أو بيانات دفع أو رمز تحقق لمجرد أن الرسالة تبدو رسمية. وإذا تفاعلت بالفعل مع رسالة احتيالية، فأمّن الحساب أو وسيلة الدفع المتأثرة بسرعة، وأبلغ عن الحادث عبر قنوات موثوقة.
المصادر
- Federal Trade Commission — How To Recognize and Avoid Phishing Scams
- Federal Trade Commission — Protect Yourself From Phishing Scams
- Google Gmail Help — Avoid & report phishing emails
- Google Gmail Help (Arabic) — طريقة تجنّب الرسائل الإلكترونية التي تهدف إلى التصيّد الاحتيالي والإبلاغ عنها
- Microsoft Support — Protect yourself from phishing
- Saudi National Cybersecurity Authority — وقّف 5 ثوانٍ — لا تفتح مجال
- Egypt Consumer Protection Agency — النصب عن طريق البريد
- CISA — Secure Our World
الوسوم: التحقق بخطوتيننصائح الخصوصيةكيفيةاستكشاف الأخطاء